Thứ tư, 30/09/2026

Doanh Nhân Trẻ

  • Click để copy

Các email lừa đảo trong World Cup tăng đột biến ở các nước Trung Đông

Chiến Mạnh
- 22:20, 26/11/2022

(DNTO) - Theo nghiên cứu mới từ Trellix, các cuộc tấn công lừa đảo dựa trên email nhắm vào Trung Đông đã tăng gấp đôi vào tháng 10 trước thềm World Cup ở Qatar.
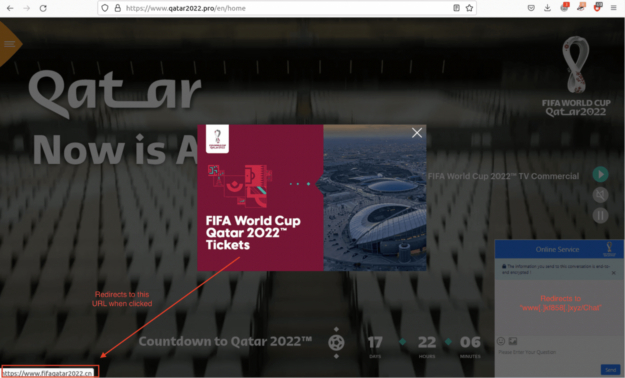
 

Ví dụ một trang web lừa đảo - Nguồn Recorded Future

Ví dụ một trang web lừa đảo - Nguồn Recorded Future

Theo công ty an ninh mạng Trellix, các nỗ lực lừa đảo nhắm vào các nạn nhân ở Trung Đông đã tăng 100% vào tháng trước trước thềm World Cup ở Qatar. Các nhà nghiên cứu của Trellix đã ghi nhận sự gia tăng đột biến trong các cuộc tấn công dựa trên email này từ tháng 9 đến tháng 10, khi số lượng email độc hại tăng gấp đôi. Những kẻ lừa đảo đã sử dụng FIFA và các chiêu dụ khác liên quan đến bóng đá làm véc tơ tấn công ban đầu và các nhà nghiên cứu bảo mật đã trình bày chi tiết một số mẫu email mà họ tìm thấy trong quá trình nghiên cứu.

Trong một email được cho là từ bộ phận trợ giúp của Hệ thống so khớp chuyển nhượng của FIFA (Transfer Matching System (TMS) - là một nền tảng trực tuyến dành cho các Hiệp hội thành viên của FIFA để ghi lại các vụ chuyển nhượng cầu thủ giữa các câu lạc bộ), và bao gồm một cảnh báo giả rằng xác thực hai yếu tố của người dùng đã bị vô hiệu hóa. Sau đó, email nặc danh đó hướng người dùng đến một trang web do kẻ lừa đảo kiểm soát, cho phép kẻ gian lấy cắp thông tin đăng nhập của người dùng.

Một email lừa đảo khác đã mạo danh David Firisua, quản lý đội bóng của Auckland City FC và yêu cầu xác nhận khoản thanh toán của FIFA, trong khi một email lừa đảo khác đã mạo danh văn phòng bán vé của FIFA và cố gắng lừa nạn nhân "giải quyết khẩn cấp" vấn đề thanh toán bằng cách nhấp vào tệp đính kèm HTML độc hại.
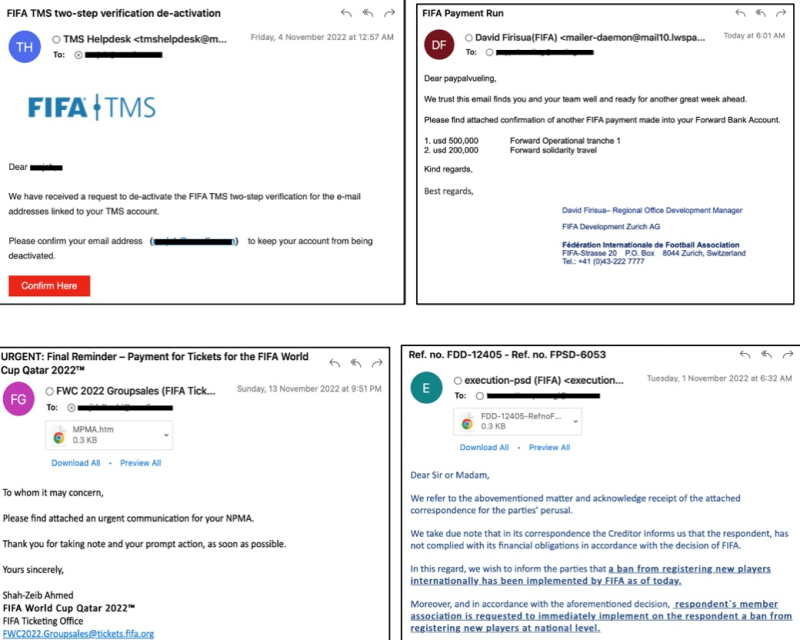
Nguồn - Trellix

Nguồn - Trellix

Lưới sàng lọc mail, ứng dụng ‘lừa đảo’ của Trellix cũng bắt được các email giả mạo Snoonu, đối tác cung cấp thực phẩm chính thức của World Cup, cung cấp vé trận đấu miễn phí giả và chứa tệp đính kèm xlsm độc hại.

Các nhà nghiên cứu cảnh báo: "Những kẻ tấn công thường sử dụng các sự kiện quan trọng/phổ biến như một phần của chiến thuật kỹ thuật xã hội, và đặc biệt nhắm mục tiêu vào các tổ chức có liên quan đến các sự kiện và những nạn nhân hứa hẹn hơn cho cuộc tấn công".

Trellix cũng nêu bật các trang lừa đảo theo chủ đề World Cup trông giống như các trang FIFA hợp pháp mà chúng giả mạo và cảnh báo rằng những kẻ lừa đảo đang sử dụng "nhiều bộ công cụ lừa đảo trong đó có URL của bài đăng bị xáo trộn, được mã hóa Base64 hoặc hiển thị trong yêu cầu ajax thay vì thêm các thẻ biểu mẫu."

Ngoài ra, năm họ mã độc hàng đầu hiện nay đang được sử dụng để nhắm mục tiêu đến các quốc gia Trung Đông là Qakbot (40%), Emotet (26%), Formbook (26%), Remcos (4%) và QuadAgent (4%), theo các nhà nghiên cứu bảo mật .
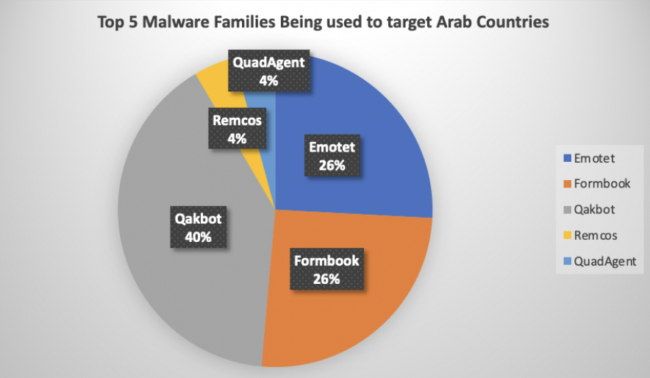
Nguồn Trellix

Nguồn Trellix

Trellix cũng dự  đoán các cuộc tấn công lừa đảo này sẽ tiếp tục đến tháng 1/2023, và lưu ý rằng các tổ chức liên quan trực tiếp đến giải đấu bóng đá nên "hết sức cảnh giác".

Lừa đảo, rình mò hoặc vướng vào vòng lao lý?

Tất nhiên, gần 3 triệu người đã mua vé tham dự một trận đấu ở Qatar có cả một loạt các mối đe dọa an ninh mạng khác phải lo lắng khi họ ở trong nước - ngoài những lo lắng về kinh nghiệm hoặc đạo đức và đạo đức liên quan đến việc tham dự World Cup ở một quốc gia Trung Đông.

Hai ứng dụng World Cup đã bị các nhà nghiên cứu bảo mật và các cơ quan bảo vệ dữ liệu của nhiều quốc gia giám sát chặt chẽ hơn, họ đã dán nhãn các ứng dụng này là phần mềm gián điệp và khuyến khích các lượt truy cập sử dụng điện thoại có ổ ghi.

Hai ứng dụng này là Ehteraz, một máy theo dõi Covid-19 từ Bộ Y tế Công cộng Qatar, và Hayya từ Ủy ban Giao hàng & Di sản Tối cao của chính phủ giám sát Cúp tại địa phương, cho phép người có vé vào sân vận động và sử dụng tàu điện ngầm và xe buýt miễn phí dịch vụ vận chuyển.

Các mối đe dọa tội phạm mạng khác không chỉ dừng ở ứng dụng di động giả mạo xung quanh sự kiện có thể phát tán mã độc và thu thập dữ liệu người dùng; bán hàng trên các thị trường web tối và các cửa hàng cho vé giả và thông tin đăng nhập bị xâm phạm; và như trên, các cuộc tấn công bằng ransomware có khả năng tìm cách nhắm mục tiêu cơ hội vào nạn nhân dựa trên khả năng tiếp cận, cơ hội và các yếu tố như khả năng trả số tiền chuộc lớn.

Tin khác

Sở hữu trí tuệ
Chính phủ vừa ban hành Nghị định 314/2026/NĐ-CP quy định về quản lý hoạt động sàn giao dịch dữ liệu. Điểm quan trọng nhất được dư luận đặc biệt quan tâm là việc nghiêm cấm mọi hành vi mua bán, trao đổi hoặc đưa dữ liệu cá nhân lên các sàn giao dịch dưới bất kỳ hình thức nào. Nghị định chính thức áp dụng từ ngày hôm nay (25/9).
4 ngày
An toàn thông tin
Phó Thủ tướng Chính phủ Hồ Quốc Dũng vừa thay mặt Chính phủ ký ban hành Nghị định số 363/2026/NĐ-CP quy định chi tiết xử phạt vi phạm hành chính trong lĩnh vực dữ liệu. Nghị định quy định rõ các hình thức, mức xử phạt tối đa, thẩm quyền xử lý và các biện pháp khắc phục hậu quả nhằm siết chặt quản lý, nâng cao an toàn, an ninh dữ liệu quốc gia.
6 ngày
An toàn thông tin
Truy xuất nguồn gốc được nói đến rất nhiều, nhưng trong thực tế triển khai, các doanh nghiệp chưa thật sự hiểu và làm đúng. Nhiều doanh nghiệp băn khoăn không biết phải thực hiện như thế nào, QR Code cần sử dụng ra sao, tem truy xuất nguồn gốc phải dán và quản lý như thế nào... Nhiều doanh nghiệp kỳ vọng việc dán tem, sử dụng mã QR có thể giúp ngăn chặn hàng giả. Nhưng thực tế có trường hợp tem chống hàng giả cũng bị làm giả.
2 tuần
An toàn thông tin
Chính phủ vừa ban hành Nghị định 284/2026/NĐ-CP quy định chi tiết về xử phạt vi phạm hành chính đối với các hoạt động liên quan đến tài sản mã hóa và thị trường tài sản mã hóa tại Việt Nam. Văn bản quy phạm pháp luật này nhằm thiết lập hành lang pháp lý, bảo vệ quyền lợi hợp pháp của nhà đầu tư và ngăn ngừa rủi ro phát sinh trong giai đoạn triển khai thí điểm thị trường tài sản mã hóa.
3 tuần
An toàn thông tin
Luật An ninh mạng năm 2025, có hiệu lực từ ngày 1/7/2026, không chỉ tạo cơ sở pháp lý quan trọng để bảo vệ chủ quyền quốc gia trên không gian mạng mà còn thể hiện rõ quan điểm nhất quán của Đảng, Nhà nước về bảo vệ quyền con người, quyền công dân trong kỷ nguyên số.
4 tháng
An toàn thông tin
Cục Thuế vừa ban hành Công văn số 3078/CT-NVT về việc xác thực sinh trắc học người đại diện theo pháp luật khi đăng ký, thay đổi thông tin đăng ký sử dụng hóa đơn điện tử.
4 tháng
An toàn thông tin
Bảo mật ngân hàng số giờ đây không còn chỉ nằm ở hệ thống công nghệ của nhà băng. Theo các quy định mới, thiết bị truy cập của người dùng đang trở thành tuyến phòng vệ quan trọng để bảo vệ giao dịch trực tuyến.
6 tháng
An toàn thông tin
Thị trường thương mại điện tử Việt Nam đang phát triển mạnh mẽ với hơn 60 triệu người dùng thường xuyên, doanh thu năm 2024 ước tính vượt 20 tỷ USD. Tuy nhiên, sự bùng nổ này cũng kéo theo áp lực lớn cho nhà bán hàng, đặc biệt là vấn nạn hoàn trả hàng gian lận đang ngày càng phổ biến.
1 năm
An toàn thông tin
Đây là khoá học về đạo đức AI đầu tiên tại Việt Nam đề cập đến chuẩn mực đạo đức và khung pháp lý trong phát triển AI, hướng tới xây dựng nguồn nhân lực phát triển AI có trách nhiệm cho Việt Nam.
1 năm
An toàn thông tin
Trong một bước đi chiến lược nhằm tăng cường khả năng bảo mật cho Google Cloud, Alphabet đã chính thức mua lại Wiz – startup an ninh mạng nổi bật với công nghệ trí tuệ nhân tạo, với mức giá kỷ lục 32 tỷ USD. Tuy nhiên, thương vụ này cũng đặt ra không ít thách thức pháp lý và tài chính, phản ánh sự táo bạo trong chiến lược dài hạn của Alphabet.
1 năm
An toàn thông tin
Những công cụ WolfGPT, FraudGPT đều là công cụ gây hại nhưng ai cũng có thể dùng, kể cả những người không có nền tảng công nghệ.
1 năm
An toàn thông tin
Hạ viện Mỹ đã gửi thư tới các nhà điều hành cấp cao của Apple và Google về việc chuẩn bị xóa TikTok vào tháng tới.
1 năm
An toàn thông tin
Chuyên gia của Hiệp hội An ninh mạng quốc gia cho biết các mã độc sẽ có khả năng tự nâng cấp, công nghệ Deepfake được cải tiến và các công cụ AI tạo sinh khác sẽ giúp kẻ xấu tạo nội dung giả mạo khó lường hơn.
1 năm
An toàn thông tin
ByteDance và ứng dụng chia sẻ video ngắn TikTok yêu cầu tòa án phúc thẩm tạm thời ngăn chặn điều luật yêu cầu ByteDance phải thoái vốn khỏi TikTok trước ngày 19/1 tới đây, hoặc phải đối mặt với lệnh cấm, trong khi chờ xem xét của Tòa án Tối cao Mỹ.
1 năm
An toàn thông tin
Chuyên gia cho rằng cần có hành lang pháp lý để kiểm soát sự phát triển của trí tuệ nhân tạo (AI) nhưng nên quy trách nhiệm cho người dùng AI chứ không phải bản thân AI.
1 năm
Xem thêm